

sk-... 开头。
创建 key
1
进令牌页
控制台 → 「令牌管理」。
2
创建新令牌
点「添加令牌」,填: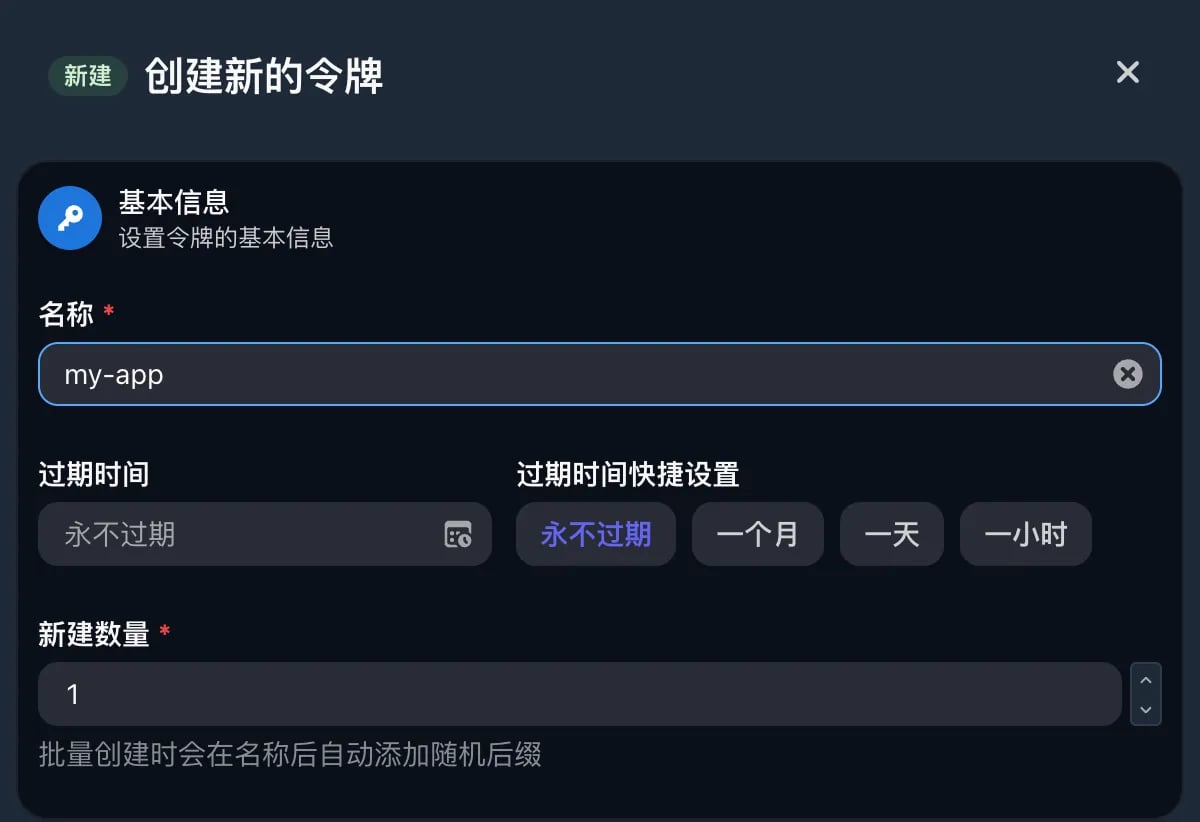
- 名称:自定义,方便区分,例如
local-dev、production-bot。 - 过期时间:默认「永不过期」或指定日期。
- 额度(可选):限制此 key 最多能从总余额里扣多少 USD。
- 模型限制列表(可选):限制此 key 只能调用某些模型。
新建令牌:填名称,过期时间保持「永不过期」
3
复制 key
点 key 右边的复制图标,选「复制密钥」,保存好。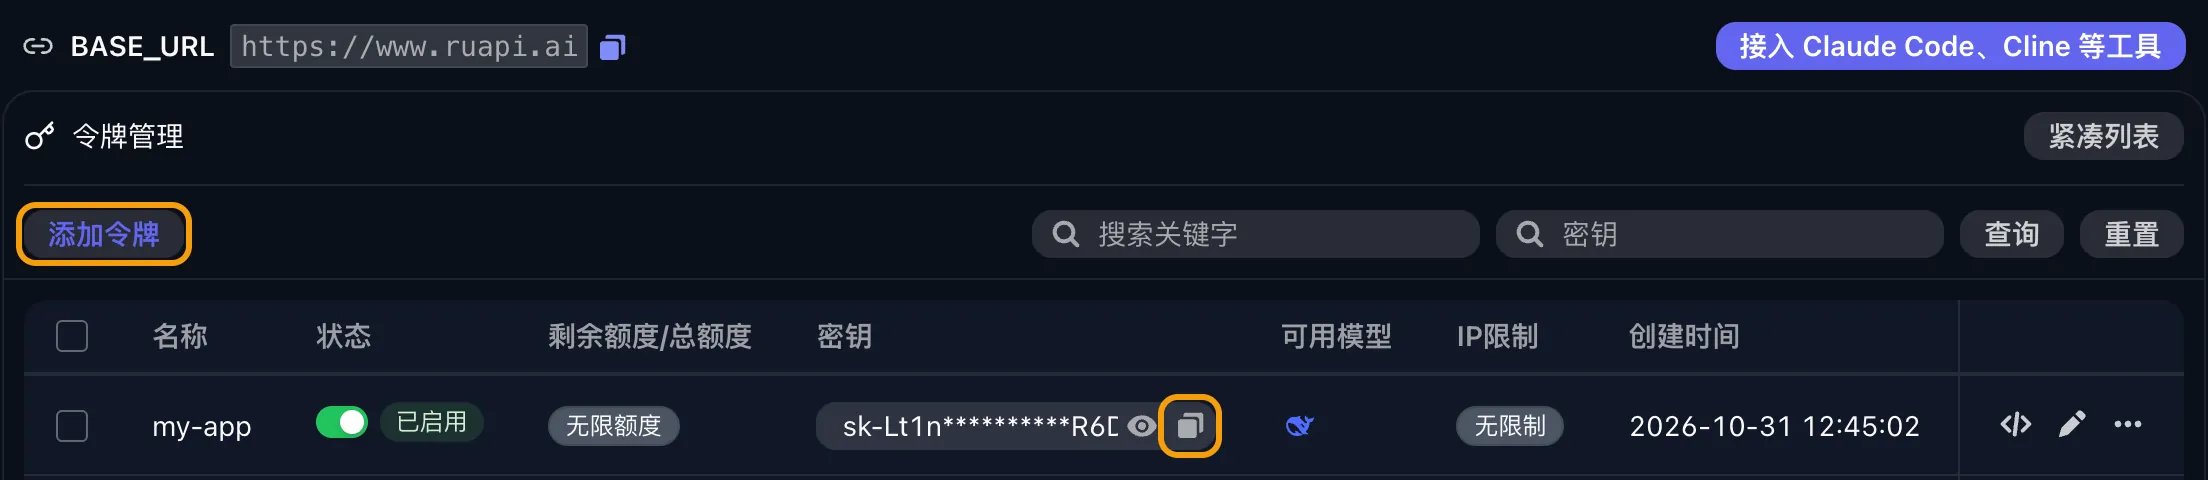
「添加令牌」新建 key,key 右边的图标打开复制菜单
使用 key
每次请求在Authorization: Bearer sk-... 头里传:
api_key / apiKey 参数传,详见 API 参考。
安全最佳实践
❌ 不要提交到 Git
永远不要把
sk-... 提交进 Git。仓库(尤其是公开仓库)几分钟内就会被爬虫扫到。✅ 用环境变量
把 key 放
.env 或系统环境变量,代码里 os.getenv("OPENAI_API_KEY") 读取。❌ 不要放前端
API key 必须只存在后端。前端直接调 RuAPI = 任何打开 DevTools 的人都能拿到 key。
✅ 一个项目一个 key
不同项目用不同 key。一个泄露,撤销那一个就行,其他不受影响。
撤销与轮换
如果 key 泄露了(提交进 Git、发到聊天群、出现在截图里):1
立即撤销
在「令牌管理」找到出问题的 key,关掉「状态」列里的开关,或者点行尾的「⋯」菜单删除。后续所有用此 key 的请求都返回
401 Unauthorized。2
建替代 key
用同样的限制配置生成一把新 key,更新到应用环境变量里。
3
查日志
在「使用日志」检查撤销前是否有可疑请求来自泄露的 key。
花费上限
创建 key 时可以设「最多从总余额扣 X USD」。适用场景:- 生产 / 测试环境隔离:生产环境的 key 不设上限,测试环境的 key 设 10 USD 上限。
- 委派授权:给外包开发者一把 50 USD 上限的 key 做某个功能。
- 防失控:脚本死循环不会烧光余额,会撞到上限就停。
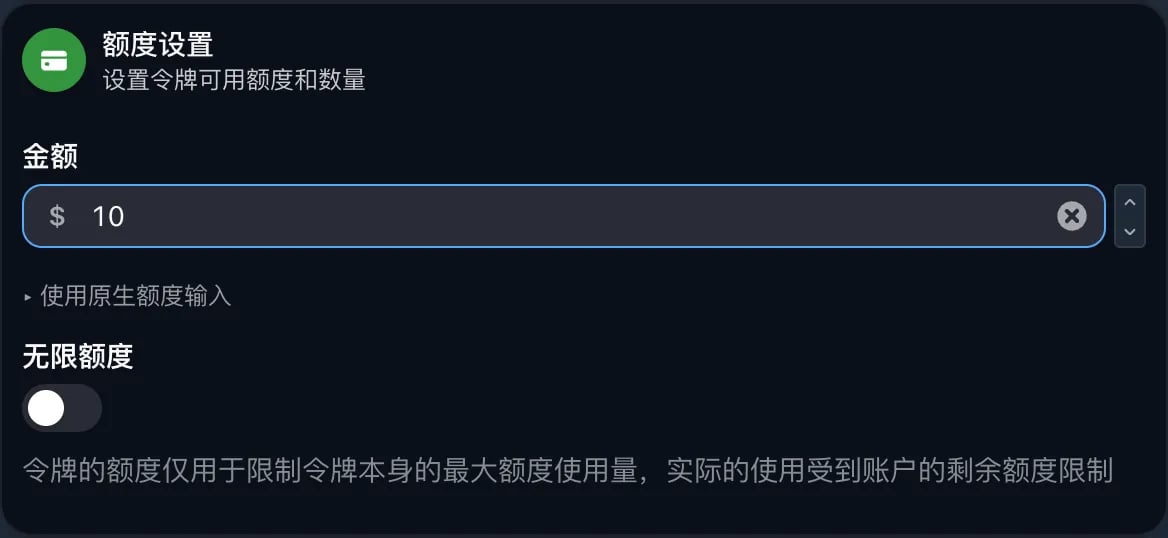
额度设置:关掉「无限额度」,填金额
多 key 管理
可以同时持有任意数量的有效 key。典型布局:
这样隔离做得好——哪个 key 出问题,撤销重建就行,其他正常运行。
账户被盗怎么办
如果 RuAPI 账户被盗(密码泄露):- 立刻改密码(如果还有访问权限)。
- 失去访问权限了——用账户注册邮箱写信到 support@ruapi.ai,说明情况。
- 找回访问权限后:撤销所有 API key,重新建。